
万博manbext体育官网娱乐网存在结尾被良友限度、个东谈主信息表露等安全风险-万博manbext体育官网(中国)官方网站登录入口
IT之家 10 月 11 日音书,国度互联网救急中心(CNCERT)10 月 9 日发布对于内置后门功能的坏心软件“荐片播放器”大领域传播的风险辅导。
近期,国度互联网救急中心(CNCERT)监测发现,“荐片播放器”Windows 端把握局势内置后门功能,可在用户不知情的情况下网络结尾信息、下载初始其他局势,并接受干事端指示践诺轻易代码,存在结尾被良友限度、个东谈主信息表露等安全风险。当今,境内已监测到超 70 万台设置感染。
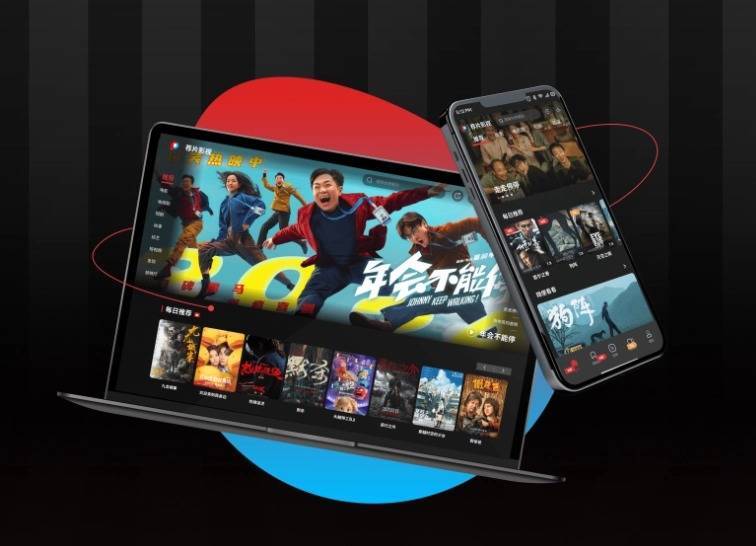
经分析,该局势在提供影视播放功能的同期,通过注册表自启动项和系统干事保抓后台初始,具备静默装配第三方软件、网络结尾指纹与行径数据、批改剪贴板施行等功能。其内置的两条孤独通讯通谈可如期接受并践诺干事端下发的剧本,聚会程度注入、内核驱动加载和内存践诺才智,使干事端约略抓续向结尾送达和初始其他局势。
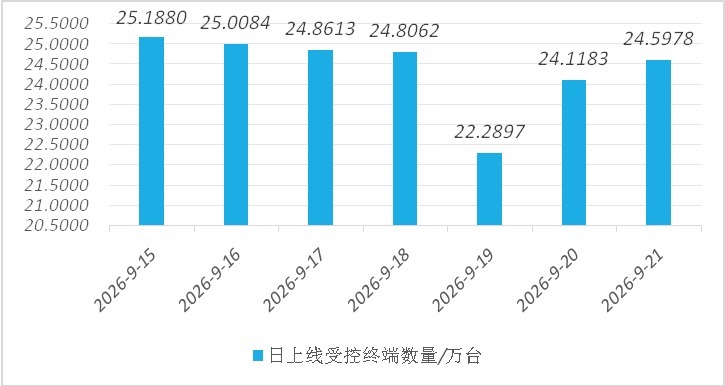
对不同版块的比对发现,该软件虽调整了通讯域名、接口和加密面貌,但剧本下发践诺、结尾信息网络、程度注入等主要坏心行径仍然存在。2026 年 9 月 15 日至 22 日,CNCERT 累计监测到境内 700,260 台设置感染,日上线受控结余数目最高达 251,880 台。
IT之家附国度互联网救急中心(CNCERT)精细提议如下:
(一)范例软件得回渠谈,精细绑缚装配
不从非正规渠谈下载装配绑缚推论的影视播放器类软件;下载软件时查对数字签名主体,警惕以个东谈主文凭签名的装配局势;属意装配流程中默许勾选的绑缚选项。
(二)全面排查感染结尾,实时取销坏心局势
按 IOC 排查注册表 Run 键 JIANPIAN、SOFTWAREJIANPIAN 键、干事 Jp_Update 与 BlackBone、装配目次及 % APPDATA%jianpianhelp 下的可疑模块、% TEMP% 目次中的当场名可践诺文献。说明感染结尾应视为受控主机,拒绝排查后提议重装系统。
(三)封堵坏心域名与 IP,阻断回传通讯
在领域安全设置上封禁关系 IOC;重心监测对 jptongji.jianpiancloud.com:8002/ssl.asp 等 8002 端口、ssl.asp 地址的周期性 POST 央求(30/20 分钟两个周期)。
(四)强化结尾谨防与权限管控
开启结尾谨防软件实时谨防并保抓病毒库更新;撤职最小权限原则,不使用治理员账户泛泛办公,限度未知局势以治理员权限初始;实时装配系统与常用软件安全补丁。
(五)加强泛泛安全监测与审计
如期巡检结尾自启动项、系统干事、程度与网罗畅通万博manbext体育官网娱乐网,贵重剪贴板施行被替换、文献关联被批改等十分形式;留存结尾与领域网罗日记,为影响范围认定和溯源贬责提供依据。